

Hackerii au modificat de la distanță parametrii de funcționare ai echipamentelor, provocând creșterea temperaturilor și compromiterea alimentelor depozitate.
Potrivit surselor Observator.ro, magazinele vizate ar aparține lanțului Carrefour. Incidentul face parte dintr-un val de atacuri care a afectat mai multe țări europene.
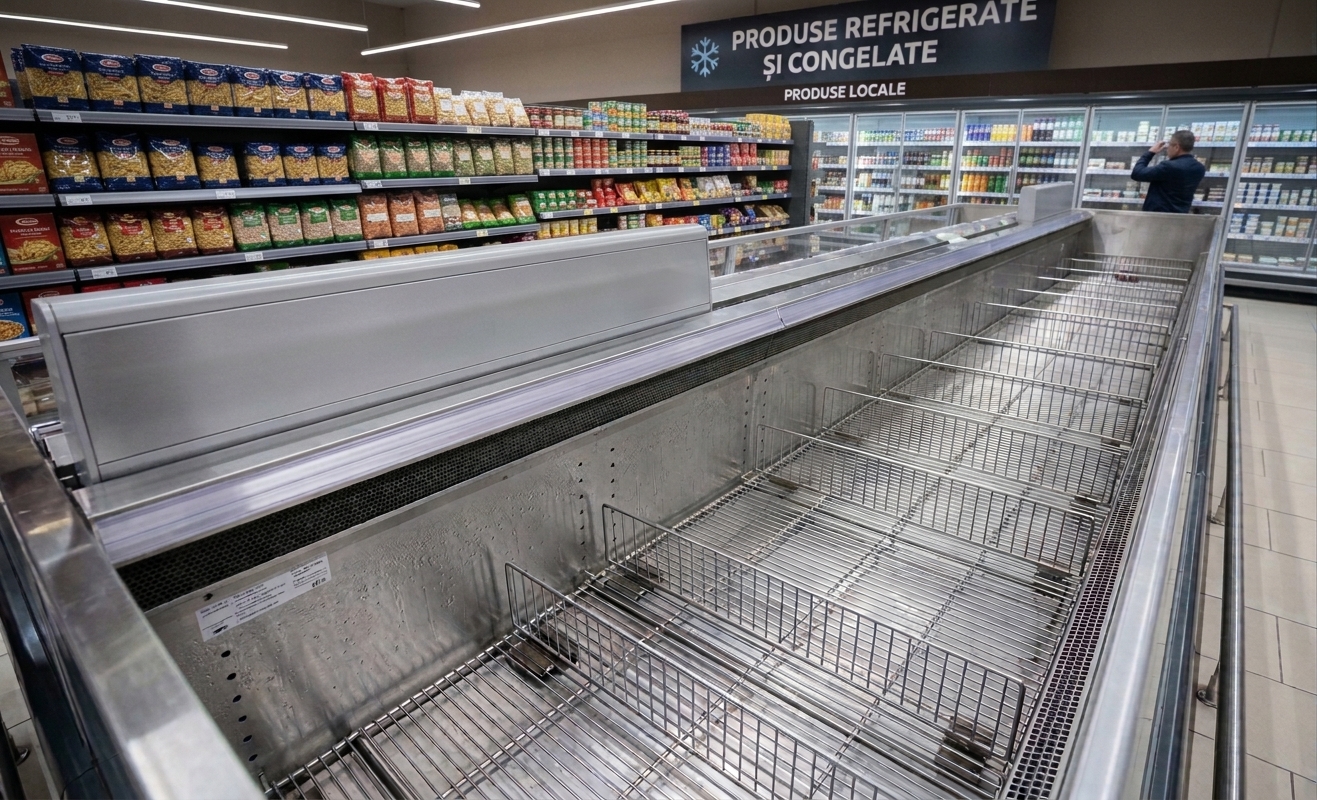
Atacul asupra magazinelor din România a fost raportat la 2 noiembrie, când au fost observate creșteri anormale ale temperaturilor în instalațiile frigorifice din șase unități comerciale aparținând aceluiași lanț de magazine. Potrivit informațiilor prezentate de Observator, intervenția hackerilor ar fi avut loc în timpul nopții, iar angajații au descoperit problemele abia la deschiderea magazinelor.
Sistemele frigorifice au fost manipulate de la distanță, iar temperaturile din unele echipamente ar fi ajuns până la 50 de grade Celsius. Produsele alimentare depozitate, inclusiv carne și legume, au fost compromise și au trebuit eliminate.
Potrivit Directoratului Național de Securitate Cibernetică (DNSC), incidente similare au fost semnalate în Belgia, Suedia, Țările de Jos, Luxemburg, Irlanda și Estonia. Presa internațională a relatat, de asemenea, despre incidente sau suspiciuni de compromitere în Finlanda, Danemarca, Italia și Portugalia.
Problema nu este una nouă. În octombrie 2026, autoritățile franceze au avertizat asupra compromiterii unor sisteme utilizate pentru administrarea instalațiilor frigorifice. În Franța, cel puțin 350 de supermarketuri au fost afectate, printre rețelele menționate numărându-se Carrefour, Monoprix, Intermarché și Coopérative U.
Atacatorii au exploatat vulnerabilități ale echipamentelor care permit monitorizarea și controlul de la distanță al instalațiilor de refrigerare. Prin accesarea neautorizată a acestor sisteme, hackerii au putut modifica parametrii de temperatură și programele de dezghețare.
Ce echipamente au fost vizate de hackeri
În alerta publicată pe 3 noiembrie, DNSC identifică mai multe familii de echipamente vulnerabile, utilizate pentru administrarea instalațiilor frigorifice:
- Danfoss AK-SC, inclusiv modelul AK-SC 355;
- Danfoss AK-SM 800 și AK-SM 800A;
- Copeland XWEB;
- Dixell XWEB.
O parte dintre aceste echipamente folosesc versiuni software învechite sau nu mai beneficiază de suport tehnic și actualizări de securitate. Expunerea interfețelor de administrare direct în internet, parolele insuficient protejate și vulnerabilitățile software pot facilita accesul neautorizat.
DNSC menționează și trei vulnerabilități identificate în sistemele Danfoss AK-SM 8xxA, care pot permite ocolirea autentificării, executarea unor comenzi la nivelul sistemului de operare sau modificarea configurației interfeței web. Totuși, autoritatea precizează că nu există confirmarea publică potrivit căreia aceste vulnerabilități specifice au fost exploatate în toate incidentele raportate.
De asemenea, simpla utilizare a unuia dintre echipamentele menționate nu înseamnă automat că acesta a fost compromis.
După apariția incidentelor, autoritățile au verificat magazinele pentru a se asigura că produsele alimentare compromise nu mai sunt comercializate. Potrivit informațiilor prezentate de Observator, ANPC a urmărit eliminarea mărfurilor afectate din circuitul economic.
Impactul atacurilor nu se limitează însă la pierderile financiare generate de distrugerea produselor. Compromiterea instalațiilor frigorifice poate afecta siguranța alimentară, continuitatea activității comerciale și funcționarea infrastructurilor care depind de menținerea constantă a temperaturii.
DNSC a transmis avertizări și către alte magazine din România care utilizează sisteme similare, recomandând verificarea și securizarea echipamentelor.
Și dispozitivele inteligente din locuințe pot fi vulnerabile
Riscul nu privește exclusiv supermarketurile. Specialiștii în securitate cibernetică atrag atenția că și aparatura inteligentă din locuințe poate deveni o țintă dacă utilizează software neactualizat, parole implicite sau conexiuni nesecurizate.
Pentru prevenirea unor astfel de incidente, DNSC recomandă eliminarea accesului direct din internet la interfețele de administrare, utilizarea conexiunilor securizate de tip VPN, actualizarea firmware-ului și schimbarea parolelor implicite.
În cazul echipamentelor deja compromise, acestea trebuie izolate de internet, resetate și reconfigurate înainte de repunerea în funcțiune. Autoritatea avertizează că simpla resetare nu este suficientă dacă dispozitivul rămâne expus în internet și vulnerabil în fața unui nou atac.
Autorii atacurilor din România nu au fost identificați public până în prezent. Incidentele readuc în atenție riscurile pe care le presupune conectarea la internet a infrastructurilor comerciale și industriale fără măsuri adecvate de securitate.
Citiți principiile noastre de moderare aici!